[ad_1]
روش جدید هکرها برای اخاذی از مرورگر مایکروسافت اج اخیرا فراوان رایج شده است. در نتیجه باید مواظب اطلاعات خود وقت استفاده از مرورگر مایکروسافت اج باشید!
اخاذی با مرورگر مایکروسافت اج نیز باب شده و هکرها با روشی کاملا جدید و هوشمندانه، از راه تبلیغات بدافزار، به اهداف خود میرسند. در نتیجه وقت استفاده از Microsoft Edge فراوان باید مواظب باشید تا کامپیوترتان در معرض خطر قرار نگیرد.
زیادتر بخوانید: هکرها یک صدمهپذیری غیرقابل رفع در پلی استیشن 4 و 5 کشف کردند
روش جدید هکرها برای اخاذی با مرورگر مایکروسافت اج
Malwarebytes (شرکتی آمریکایی که لطیف افزاری برای شناخت بدافزارها منتشر کرده است) اعلام کرده که:
هکرها با روشی جدید از قابلیت خوراک خبری مایکروسافت اج برای نفوذ به سیستم اهداف خود سوءاستفاده میکنند. این راهکار از ترکیب بدافزار با تبلیغات استفاده میبرد و طبق شرحها، کمپین اون حداقل از دو ماه قبل شروع شده است؛ البته فعلاً نمیدانیم تاکنون چند نفر تحتنشان اون گرفتهاند.
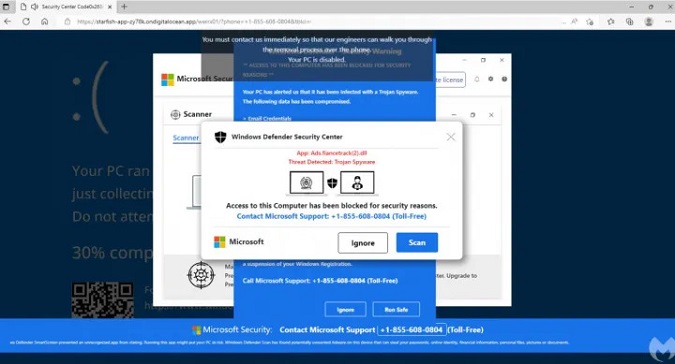
کمپین کلاهبرداری تبلیغاتیبدافزاری روی مایکروسافت اج در مقیاس فراوان پهناور اجرا میشود. بهنظر میرسد مهاجمان روزانه بین صدها زیردامنه مختلف andigitalocean.app جابهجا میشوند و هریک از این زیردامنهها بهمنظور کلاهبرداری از کاربران ناآگاه مرورگر اج، استفاده میشوند.
هکرها تبلیغات جذابی را به خوراک خبری مایکروسافت اج تزریق میکنند و اگر کاربر روی اونها کلیک کند، مرورگر وی از نظر مکانی و منطقه زمانی بررسی خواهد شد.
اگر مروگر کاربر با نیازهای هکرها مطابقت نداشته باشد، اونها به صفحهای جعلی هدایت خواهند شد و هیچ اتفاق دیگری چهره نخواهد داد. با این حال، اگر کاربر هدف همه شرایط موردنیاز مهاجمان را داشته باشد، به صفحه مخصوص کلاهبرداری منتقل میشود. DigitalTrends در رابطه با این مسئله میگوید:
کاربران پس از ورود به صفحه مخصوص کلاهبرداری، با الگویی شناختهشده مواجه خواهند شد که در قبل دفعات مهاجمان از اون سوءاستفاده کردهاند. در این صفحه، به کاربر گفته میشود که مرکز امنیتی ویندوز دیفندر، تروجان جدیدی را شناسایی و کامپیوتر را بهدلایل امنیتی قفل کرده است. سپس، شمارهتلفن بهظاهر رایگانی به اونها نمایش داده خواهد شد تا برای بازکردن سیستم خود با اون تماس بگیرند.
Malwarebytes توضیحی درباره این داستان نداده است که پس از برقراری تماس با شماره نشانه شده چه اتفاقی چهره خواهد داد؛ اما مهاجمان در چنین روشهایی معمولاً کنترل کامپیوتر هدف را از راه دور در اختیار میگیرند و اون را قفل میکنند؛ تا بدیننظم از او اخاذی و پس از پرداخت پول، قفل سیستم وی را دوباره کنند.
در اکثر مواقع، این روش راهکاری مشروع بهنظر میرسد و زیادتر به نوعی پرداخت در ازای رفع مشکل شباهت دارد. علاوهبراین، امکان دارد به کاربر منظور داده شود قراردادی برای پشتیبانی فنی طولانی وقت ثبت کند.
مایکروسافت اج مروگر نزدفرض کاربران ویندوز است و همانند برادر عظیمتر خود، یعنی اینترنت اکسپلورر که الآن منسوخ شده است، زیادتر برای دانلود مرورگرهای دیگر استفاده میشود.
Statcounter سهم بازار اج را ۴٫۳ درصد اعلام کرده است که درمقایسه با سهم ۶۵٫۵۲ درصدی گوگل کروم فراوان ناچیز بهنظر میرسد. گفتنی است که موزیلا فایرفاکس نیز ۳٫۱۶ درصد سهم بازار مرورگرها را از اون خود کرده است.
در نهایت باید نشانه کرد که اگر از مرورگر اج مایکروسافت استفاده میکنید، حتما و حتما از قسمت خوراک خبری اون استفاده نکنید و جدیدترین اخبار روز دنیا را، از وبسایتهای خبری با اعتبار پیگیری کنید. تا زمانی که تکلیف هکرها مشخص نشده است، مواظب اطلاعات خود وقت استفاده از مرورگر مایکروسافت اج باشید.
زیادتر بخوانید:
نظر شما درباره روش جدید هکرها برای اخاذی با مرورگر مایکروسافت اج چیست؟ دیدگاه خود را در قسمت کامنتها با جونی به اشتراک بگذارید و اخبار تکنولوژی را با ما دنبال کنید.
[ad_2]